Dispositivos Ledger adulterados levam ao roubo de ativos digitais
Hackers instalaram hardware extra em carteiras vendidas por revendedor autorizado para capturar frases de recuperação durante a configuração inicial.
Segurança Editor: Fabricio Marcilio 1 min de leitura
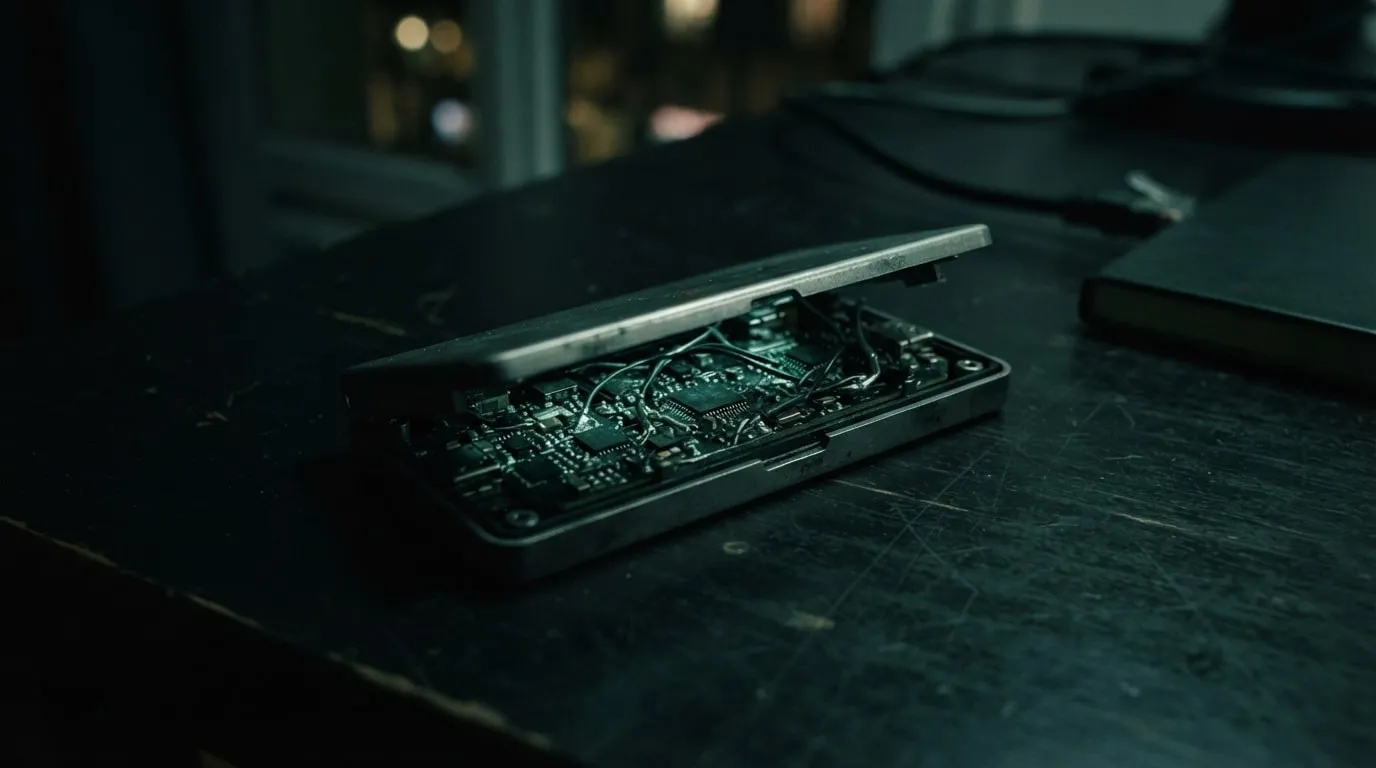
Clientes no Sudeste Asiático relataram o desaparecimento de fundos de carteiras de hardware Ledger que pareciam operar normalmente. Os dispositivos foram adquiridos por meio da CryptoBilis, uma revendedora autorizada. A investigação revelou a presença de um componente eletrônico adicional escondido dentro da carcaça do aparelho.
O dispositivo intruso foi projetado para interceptar a sequência das 24 palavras de recuperação no momento em que apareciam na tela durante a configuração inicial. O hardware extra utilizava uma conexão móvel via cartão SIM embutido para transmitir essas informações sensíveis aos atacantes. O chip de segurança original e o sistema operacional permaneceram intactos durante todo o processo.
A empresa confirmou a existência de um implante não autorizado em um dos dispositivos afetados em 10 de outubro. A análise técnica demonstrou que o componente lia as palavras de recuperação e as enviava externamente. Isso permitiu que terceiros reconstruíssem as chaves privadas sem precisar romper a proteção nativa do hardware.
Estimativas da empresa de análise Bitquery indicam que cerca de 102 milhões de dólares foram subtraídos de 324 carteiras em seis redes diferentes. A Ledger ainda não confirmou o valor total das perdas nem se todos os casos estão ligados a dispositivos adulterados. O incidente expõe vulnerabilidades na cadeia de suprimentos de equipamentos voltados para a custódia de ativos digitais.
O uso de hardware para armazenamento de chaves privadas é uma prática comum para isolar ativos de ameaças em computadores conectados à internet. No entanto, a segurança do dispositivo depende da integridade física do hardware desde a fabricação até a entrega ao usuário final. A falha na cadeia de distribuição compromete a premissa de isolamento total das chaves de acesso.
Viu um erro? Escreva para suporte@criptoico.com.br.
Mais de Segurança
-
Solana exige taxa de 1 SOL para envio de relatórios de bugs
Medida visa conter enxurrada de envios gerados por inteligência artificial que sobrecarregam engenheiros de segurança
Segurança
-
Hackers drenam US$ 953 mil de bot de negociação Bloom
Ataque ocorreu em menos de dois minutos e atingiu 48 carteiras de nove usuários do serviço
Segurança
-
Grupo da Zcash pede à SEC proteção de dados em registros de carteiras
Proposta busca permitir comprovação de captação de recursos sem expor todo o histórico financeiro de emissores de tokens
Segurança