Dispositivos Ledger adulterados provocan el robo de activos digitales
Hackers instalaron hardware adicional en billeteras vendidas por un distribuidor autorizado para capturar frases de recuperación durante la configuración.
Seguridad Editor: Fabricio Marcilio 1 min de lectura
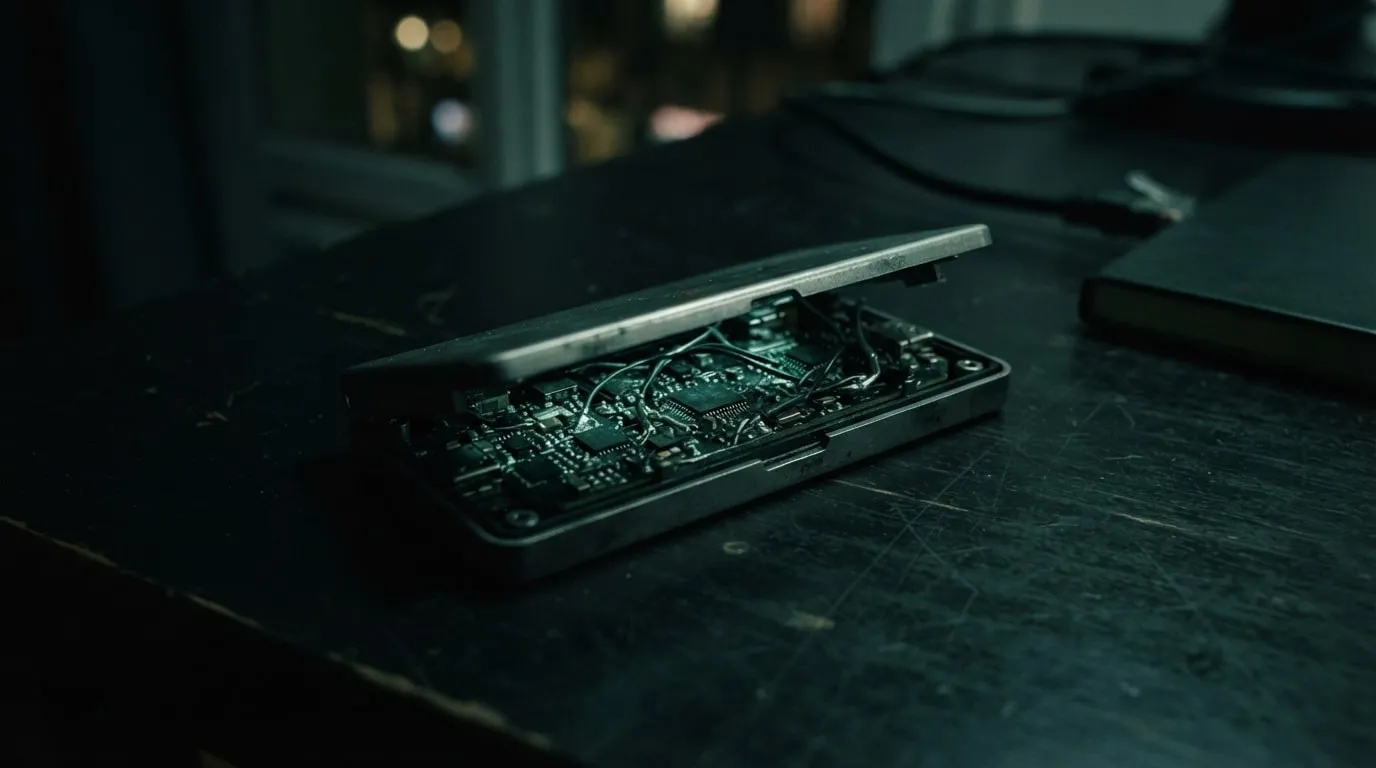
Clientes en el Sudeste Asiático reportaron la desaparición de fondos en billeteras de hardware Ledger que parecían funcionar con normalidad. Los dispositivos fueron adquiridos a través de CryptoBilis, un distribuidor autorizado. La investigación reveló la presencia de un componente electrónico adicional oculto dentro de la carcasa del aparato.
El dispositivo intruso fue diseñado para interceptar la secuencia de las 24 palabras de recuperación en el momento en que aparecían en la pantalla durante la configuración inicial. El hardware extra utilizaba una conexión móvil mediante una tarjeta SIM integrada para transmitir esta información sensible a los atacantes. El chip de seguridad original y el sistema operativo permanecieron intactos durante todo el proceso.
La empresa confirmó la existencia de un implante no autorizado en uno de los dispositivos afectados el 10 de octubre. El análisis técnico demostró que el componente leía las palabras de recuperación y las enviaba al exterior. Esto permitió que terceros reconstruyeran las claves privadas sin necesidad de romper la protección nativa del hardware.
Estimaciones de la empresa de análisis Bitquery indican que cerca de 102 millones de dólares fueron sustraídos de 324 billeteras en seis redes diferentes. Ledger aún no ha confirmado el valor total de las pérdidas ni si todos los casos están vinculados a dispositivos adulterados. El incidente expone vulnerabilidades en la cadena de suministro de equipos destinados a la custodia de activos digitales.
El uso de hardware para el almacenamiento de claves privadas es una práctica común para aislar activos de amenazas en computadoras conectadas a internet. Sin embargo, la seguridad del dispositivo depende de la integridad física del hardware desde la fabricación hasta la entrega al usuario final. La falla en la cadena de distribución compromete la premisa de aislamiento total de las claves de acceso.
¿Vio un error? Escriba a suporte@criptoico.com.br.
Más de Seguridad
-
Solana impone tarifa de 1 SOL para reportar errores de software
La medida busca frenar el exceso de envíos generados por inteligencia artificial que saturan a los ingenieros de seguridad
Seguridad
-
Hackers sustraen 953 mil dólares del bot de trading Bloom
El ataque ocurrió en menos de dos minutos y afectó a 48 billeteras de nueve usuarios del servicio
Seguridad
-
Grupo de Zcash pide a la SEC proteger datos en registros de billeteras
La propuesta busca permitir la comprobación de fondos sin exponer todo el historial financiero de los emisores de tokens.
Seguridad