Dados de 27 mil clientes da Trezor são expostos em nova falha
Parceira de logística da fabricante de carteiras de hardware sofreu invasão que vazou nomes, endereços e detalhes de pedidos
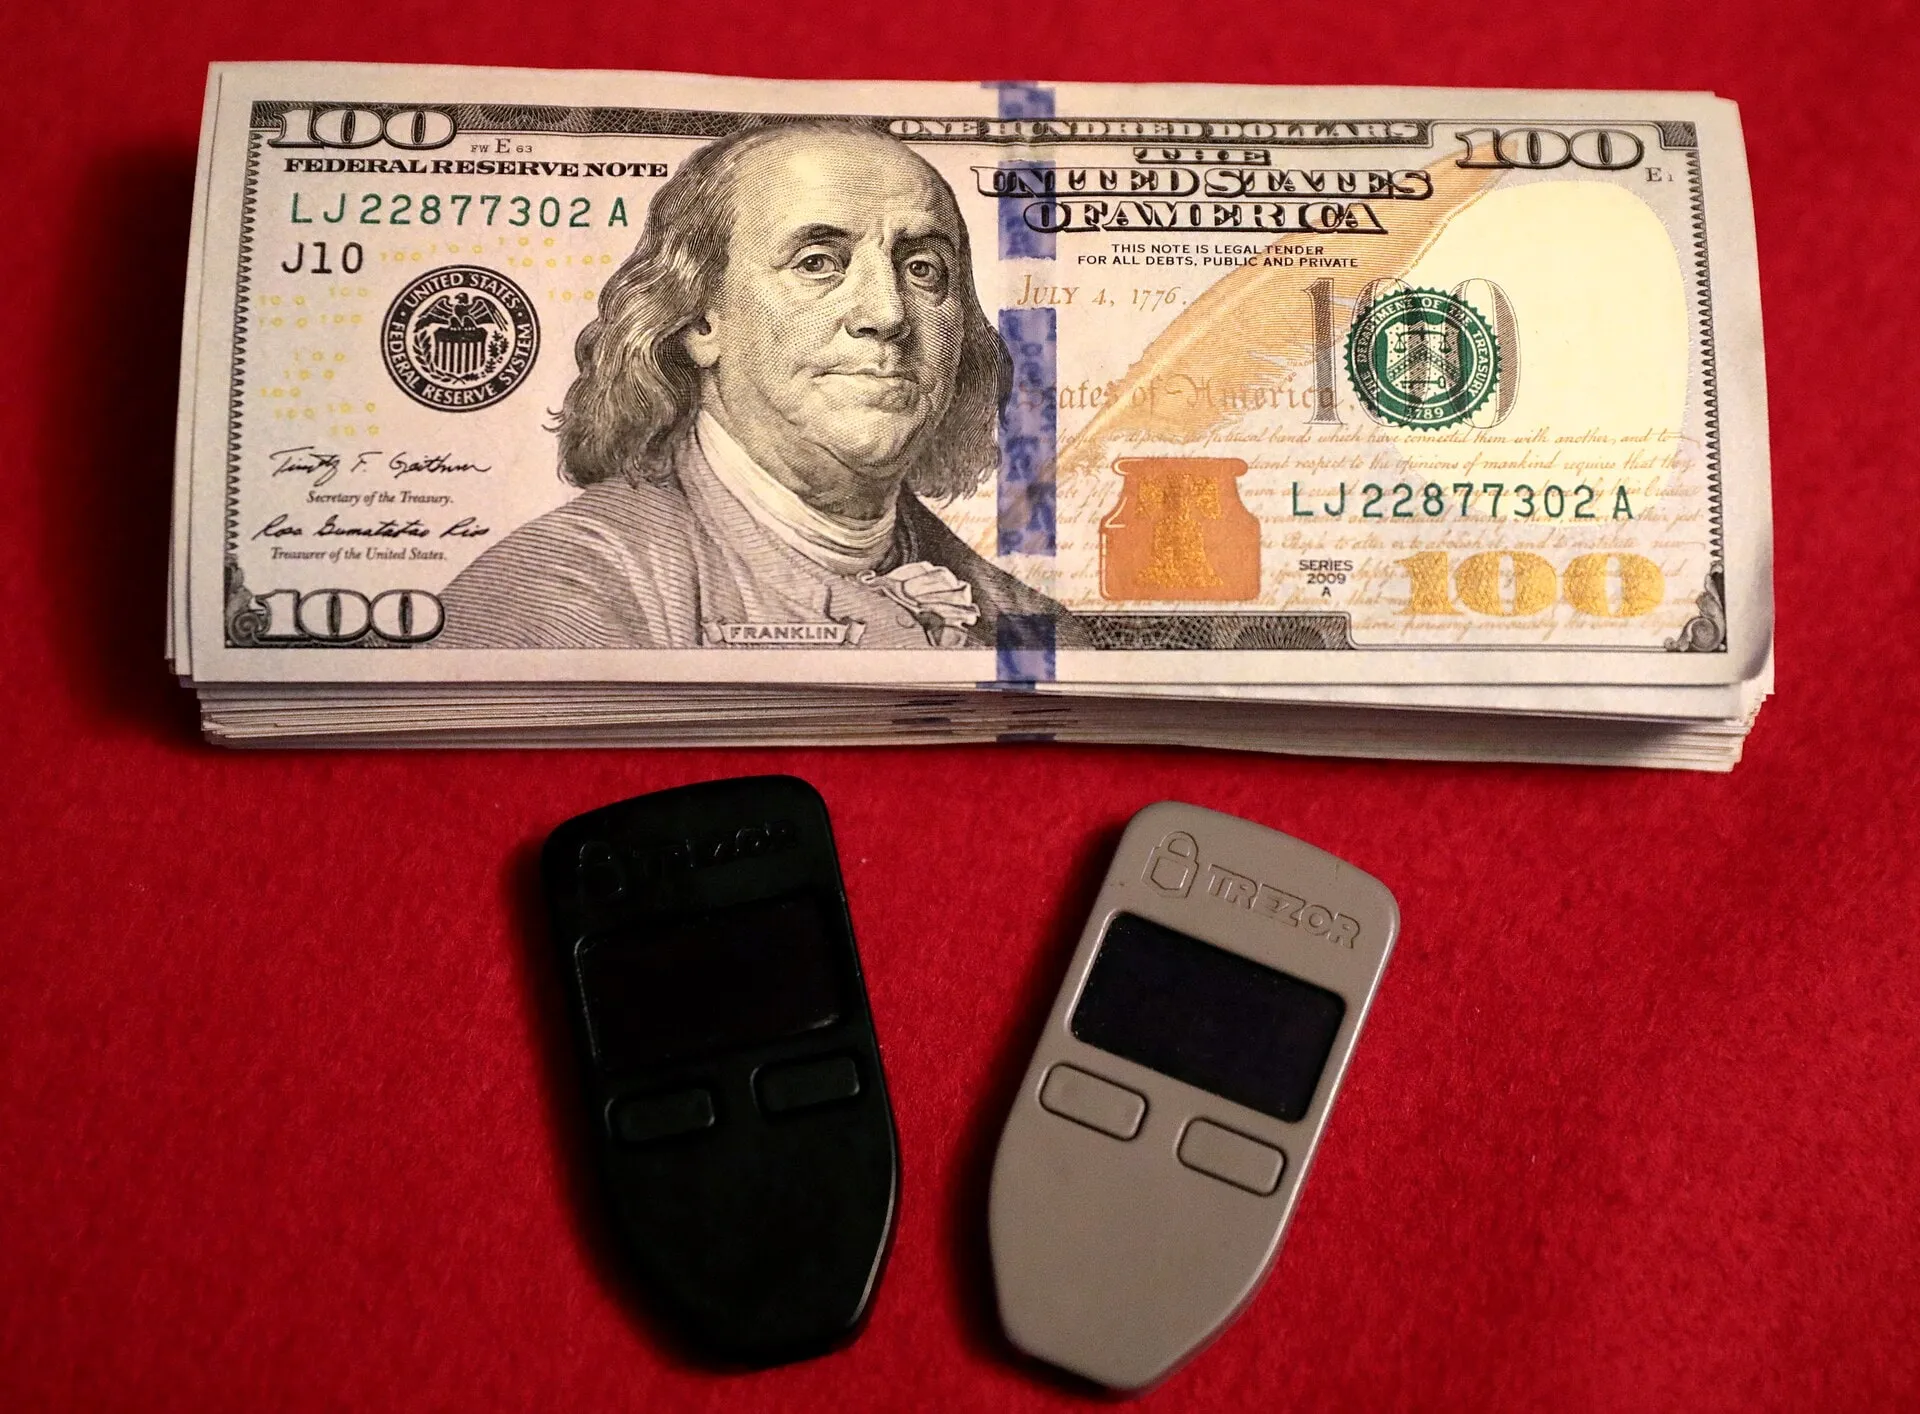
A fabricante de carteiras de hardware Trezor confirmou que uma empresa parceira de logística sofreu uma invasão em seus sistemas. O incidente expôs informações de aproximadamente 27 mil pedidos realizados entre agosto e novembro deste ano.
Os dados comprometidos incluem nomes completos, números de telefone, endereços de entrega e e-mails dos clientes. A empresa afirmou que seus próprios servidores internos não foram afetados e que senhas ou chaves de recuperação das carteiras permanecem seguras.
A invasão ocorreu no dia 7 de novembro, mas a notificação oficial à Trezor aconteceu apenas oito dias depois. Este é o terceiro incidente de segurança envolvendo terceiros que presta serviços à companhia em pouco mais de três meses.
Criminosos podem utilizar essas informações para aplicar golpes direcionados, como ligações fraudulentas ou mensagens falsas. O uso de dados reais de compra aumenta a eficácia de tentativas de phishing contra os proprietários dos dispositivos.
O histórico recente da empresa inclui falhas em provedores de e-mail e outros parceiros logísticos nos últimos meses. Tais eventos reforçam a atenção necessária para o risco de exposição de dados sensíveis em serviços de custódia e armazenamento de ativos digitais.
Viu um erro? Escreva para suporte@criptoico.com.br.